Automatiser l'analyse de sécurité par IA sur GitHub grâce à une nouvelle API REST
GitHub vient de lancer en aperçu public de nouveaux points d'accès API pour sa fonctionnalité d'analyse de code par IA lors des demandes d'intégration. Les équipes de développement peuvent désormais configurer automatiquement la détection de vulnérabilités à l'échelle d'une organisation ou d'un dépôt.
Fil « Disponibilité de l'API d'AI Scan pour les pull requests sur GitHub »
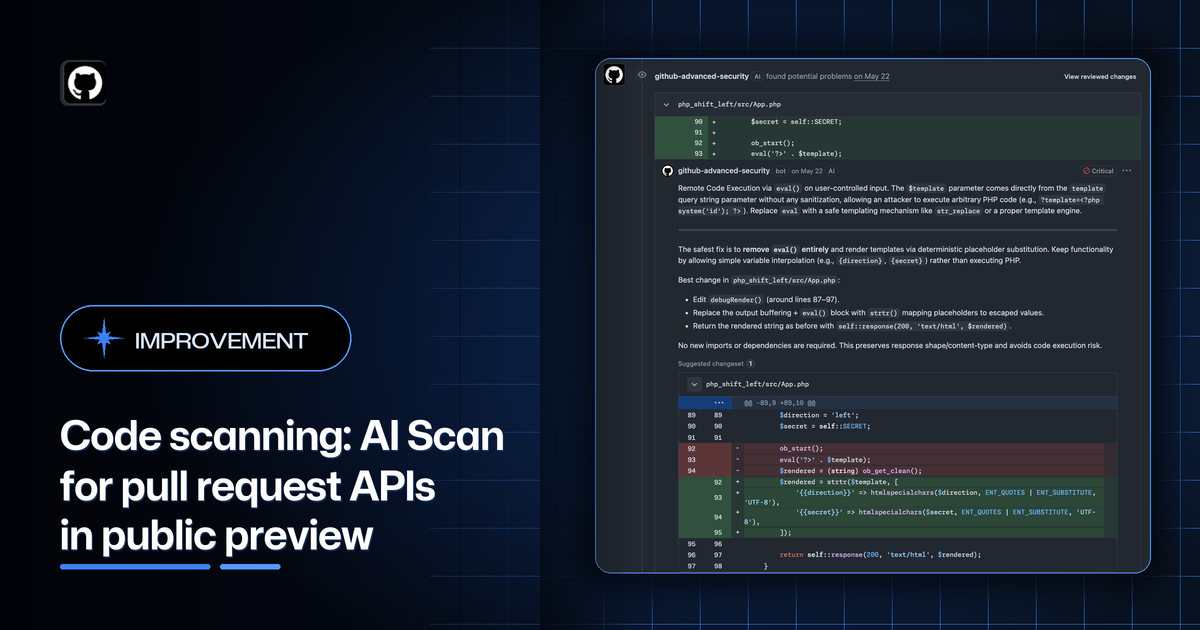
La gestion à l'échelle des analyses de code par IA
GitHub propose désormais en aperçu public (public preview, phase de test ouverte à tous les utilisateurs éligibles) la possibilité de piloter la fonctionnalité AI Scan for pull requests (analyse automatique du code par IA lors des demandes d'intégration) directement via une API REST (Representational State Transfer, interface de programmation web). Jusqu'à présent, la configuration de cette analyse nécessitait de passer manuellement par l'interface utilisateur (UI, interface graphique) de chaque dépôt (repository, dossier de stockage du projet).
Cette nouveauté offre aux équipes un moyen programmatique de déployer la détection de sécurité pilotée par IA sur plusieurs projets sans configuration manuelle répétitive.
Fonctionnement des permissions et hiérarchie
L'activation de cette analyse de sécurité repose sur deux niveaux de contrôle :
- Au niveau de l'organisation : contrôle si les analyses par IA peuvent s'exécuter à l'échelle globale.
- Au niveau du dépôt : permet d'activer ou de désactiver le balayage pour un projet individuel.
Attention toutefois à la règle de priorité : la configuration d'un dépôt ne peut pas outrepasser un statut désactivé au niveau de l'organisation.
Les points d'entrée d'API disponibles
Pour lire et mettre à jour le statut d'activation d'AI Scan, GitHub met à disposition deux points d'accès (endpoints, adresses d'accès à l'API) :
/orgs/{org}/code-scanning/ai-scanpour le niveau organisation./repos/{owner}/{repo}/code-scanning/ai-scanpour un dépôt spécifique.
Voici un exemple de commande d'interrogation du statut d'analyse via l'outil en ligne de commande curl (outil de transfert de données via URL) :
curl -X GET \
  -H "Authorization: Bearer VOTRE_TOKEN" \
  -H "Accept: application/vnd.github+json" \
  https://api.github.com/repos/VOTRE_ORG/VOTRE_REPO/code-scanning/ai-scan
Éligibilité et limitations
Cet aperçu public est accessible exclusivement sur la plateforme github.com pour les clients disposant de GitHub Advanced Security (sécurité avancée GitHub, ensemble d'outils payants de sécurisation du code). La version auto-hébergée GitHub Enterprise Server n'est pas prise en charge pour cette mouture.