GitHub Copilot renforce la gouvernance d’entreprise sur JetBrains
Après l'intégration de nouveaux modèles et l'unification des plugins d'agents, GitHub franchit une étape supplémentaire dans le contrôle d'entreprise pour Copilot. Les administrateurs peuvent désormais imposer des paramètres centralisés dans les environnements JetBrains, couvrant les serveurs MCP, les plugins et la télémétrie.
Fil « Mises à jour de GitHub Copilot pour les équipes »
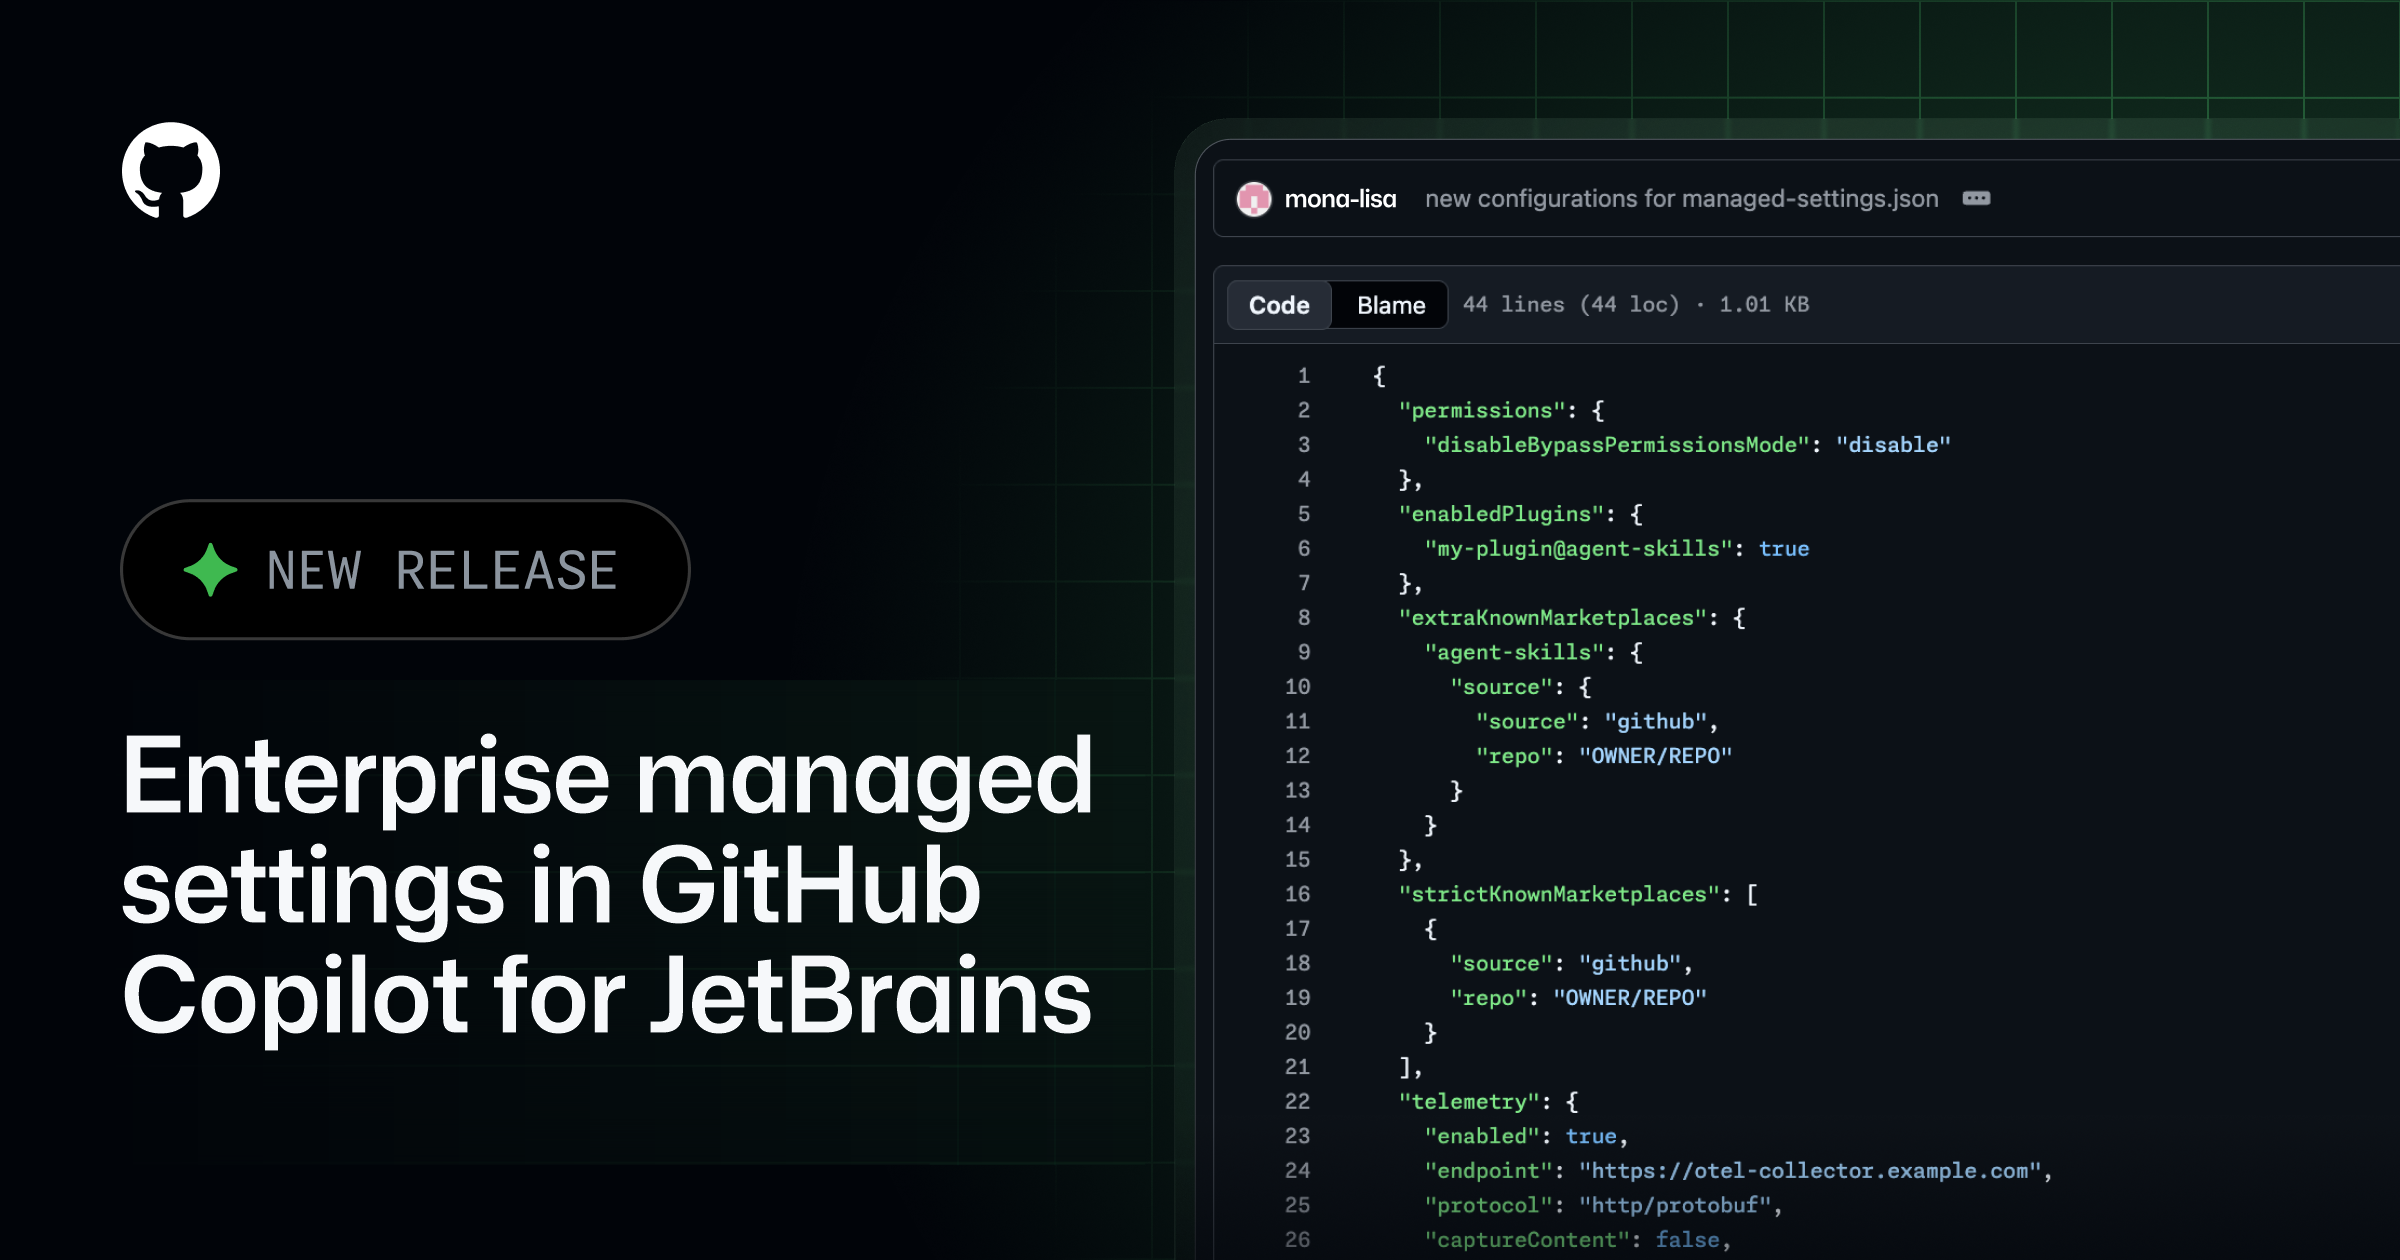
Ces derniers jours, l'écosystème GitHub Copilot a connu une série d'évolutions majeures destinées aux équipes de développement. Après l'arrivée de modèles comme Gemini 3.7 Flash et Grok 4.6 transformant Copilot en un routeur de modèles (système orientant les requêtes vers le modèle d'IA le plus adapté selon la tâche), puis le lancement d'Agent Plugins 1.0 pour unifier les extensions entre VS Code, le terminal et l'application dédiée, ce sont désormais les IDE (Integrated Development Environment, l'environnement de développement intégré comme IntelliJ ou PyCharm) de JetBrains qui reçoivent une mise à jour d'envergure centrée sur la gouvernance (gestion et contrôle centralisés des règles d'accès).
Un contrôle accru des extensions et du protocole MCP
La mise à jour introduit la possibilité pour les administrateurs de configurer à distance les plugins de l'assistant ainsi que les autorisations du protocole MCP (Model Context Protocol, un standard ouvert permettant à l'IA de se connecter de façon sécurisée à des bases de données ou des outils externes). Les équipes informatiques disposent désormais de leviers précis pour encadrer ces accès :
- Contrôle des serveurs MCP : utilisation des paramètres
allowedMcpServersetdeniedMcpServerspour autoriser ou bloquer centralement les connexions vers des serveurs tiers. - Gestion des plugins : obligation d'activer ou désactiver des extensions avec
enabledPlugins. - Boutiques approuvées : ajout de sources validées via
extraKnownMarketplacesou restriction stricte aux seules boutiques officielles de l'entreprise avecstrictKnownMarketplaces.
Sécurisation des modes d'exécution des agents
En complément du filtrage d'extensions, les administrateurs peuvent désormais brider l'autonomie de l'agent Copilot au sein des environnements JetBrains. La propriété de configuration permissions.disableBypassPermissionsMode permet de désactiver définitivement les modes Bypass Approvals (contournement des validations) et Autopilot (mode d'exécution entièrement autonome de l'agent).
L'objectif est d'empêcher un développeur de laisser l'IA exécuter des actions critiques ou des modifications de code sans validation explicite d'un humain.
Télémétrie centralisée et traçabilité
Enfin, la gestion centralisée s'étend à OpenTelemetry (un standard open-source de collecte de métriques et de traces applicatives). Les administrateurs peuvent imposer le point de terminaison du collecteur, le protocole, le nom du service, les attributs de ressources et la politique de capture du contenu. Ces valeurs gérées prévalent sur les réglages individuels des développeurs, qui restent toutefois consultables dans leur IDE sous Settings > Tools > GitHub Copilot > Chat > OpenTelemetry.
{
  "allowedMcpServers": ["https://mcp.interne.entreprise.com"],
  "strictKnownMarketplaces": ["https://plugins.interne.entreprise.com"],
  "permissions": {
    "disableBypassPermissionsMode": true
  }
}
En alignant JetBrains sur les standards de sécurité et d'administration déjà amorcés sur les autres interfaces de la suite, GitHub facilite le déploiement d'assistants IA au sein des grandes équipes tout en maintenant un cadre strict.