GitHub affine la révocation des identifiants par type de jeton en cas d'incident
Lors d'un incident de sécurité, la réponse de crise sur GitHub imposait jusqu'ici de révoquer la totalité des accès d'un utilisateur impacté. La plateforme déploie une gestion plus fine permettant d'invalider uniquement un type précis de jeton à l'échelle d'une organisation ou de toute une entreprise.
Fil « Révocation de jetons par type sur GitHub »
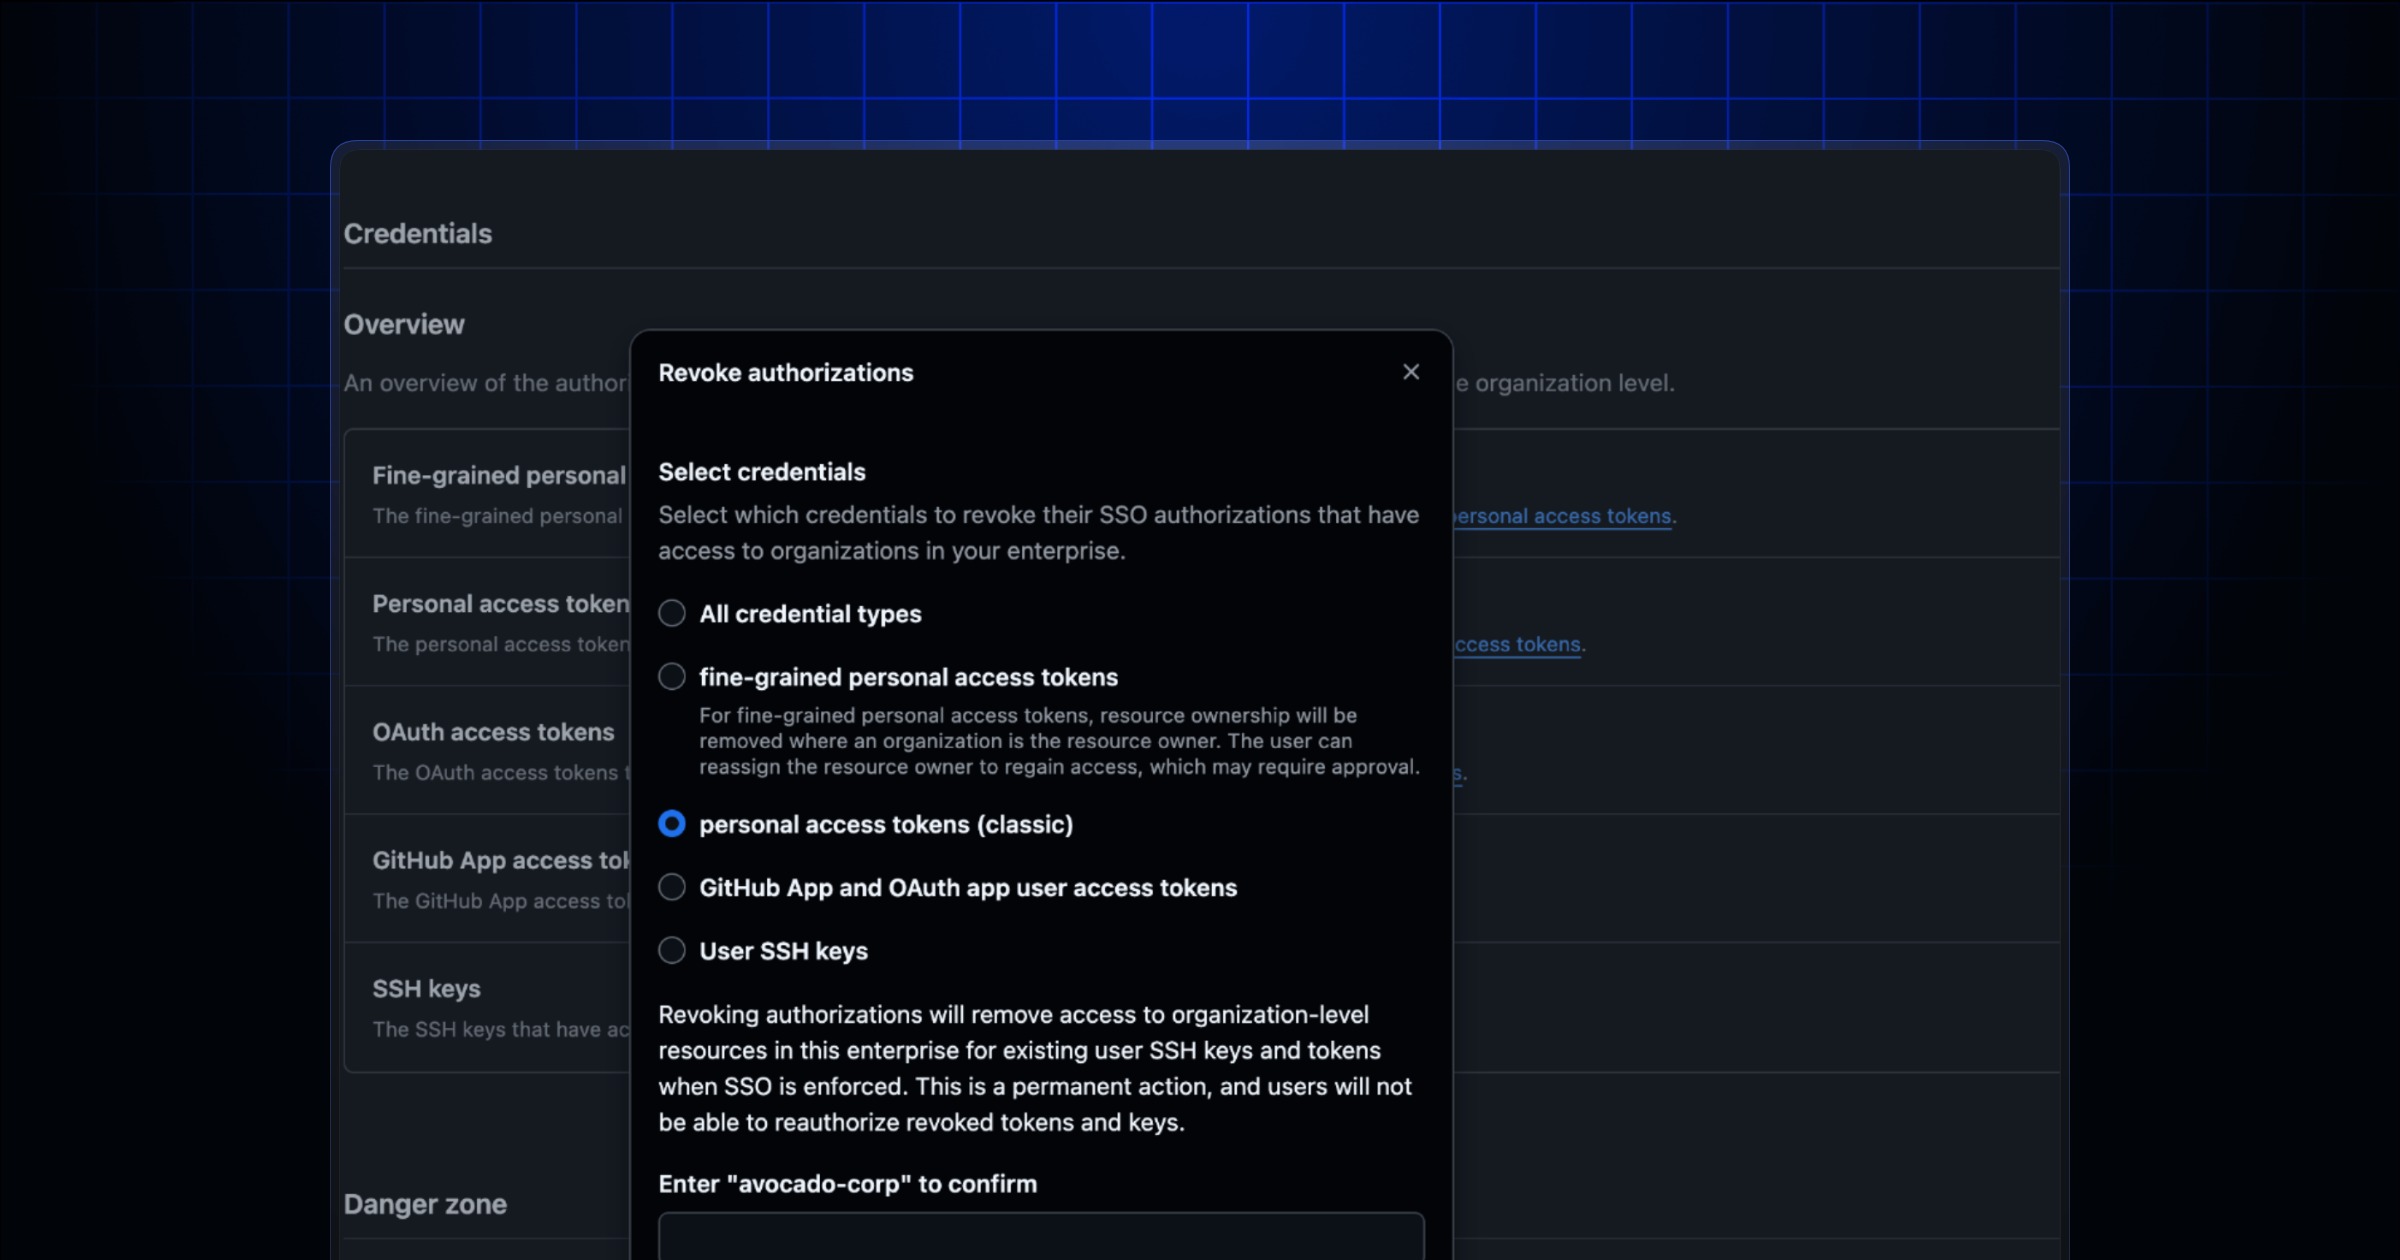
En gestion de crise de sécurité, la réactivité est cruciale pour limiter le rayon d'impact (blast radius, la portée maximale des dégâts causés par une attaque). Jusqu'à présent, lorsqu'un compte était soupçonné d'être compromis, les administrateurs déclenchaient un bouton d'arrêt d'urgence (kill-switch) qui révoquait la totalité des identifiants de l'utilisateur. Cette approche radicale coupait tous ses accès d'un coup, interrompant aussi ses activités légitimes.
GitHub introduit désormais une granularité par type d'identifiant. Les propriétaires d'entreprise, administrateurs d'organisation et membres disposant de la permission dédiée peuvent cibler précisément la catégorie d'accès à révoquer. Le dispositif prend en charge les jetons d'accès personnels (PAT pour Personal Access Token), les clés SSH (protocole de communication sécurisé), les jetons d'applications OAuth (protocole standard d'autorisation) et les jetons d'accès utilisateur des GitHub Apps (applications intégrées à l'écosystème).
Désautorisation ciblée et parité d'organisation
Cette mise à jour apporte plusieurs fonctionnalités clés pour les équipes Sécurité et DevOps (pratique liant développement et opérations) :
- Déconnexion SSO par type de jeton : révocation des autorisations SSO (Single Sign-On, authentification unique) pour une catégorie précise de jeton à l'échelle de l'entreprise ou d'un utilisateur.
- Suppression ciblée en masse : possibilité de supprimer tous les jetons PAT d'un compte EMU (Enterprise Managed User, compte utilisateur géré par l'entreprise) sans toucher à ses clés SSH.
- Parité entre Entreprise et Organisation : l'ensemble des actions de révocation groupée, auparavant restreint au niveau de l'entreprise, devient accessible dans l'interface web et l'API REST (interface de programmation basée sur les standards du web) des organisations.
Traçabilité et automatisation de la réponse
Toutes les opérations d'invalidation génèrent une entrée systématique dans le journal d'audit (audit log) de la plateforme pour des fins d'analyse a posteriori. Les utilisateurs affectés reçoivent également une notification automatique par courrier électronique.
# Exemple d'appel à l'API REST d'organisation pour révoquer une catégorie de jetons
curl -X DELETE \
  -H "Accept: application/vnd.github+json" \
  -H "Authorization: Bearer <TOKEN_ADMIN>" \
  https://api.github.com/orgs/VOTRE_ORGANISATION/credentials/tokens?type=personal_access_token
Grâce à la mise à disposition de ces actions dans l'API REST, les développeurs et équipes d'infrastructure peuvent intégrer ces révocations sélectives directement dans leurs scripts automatisés d'urgence, isolant une menace sans paralyser la productivité des équipes.